Wenn der wichtigste Kunde Nachweise verlangt: ISO 27001 und TISAX im Mittelstand
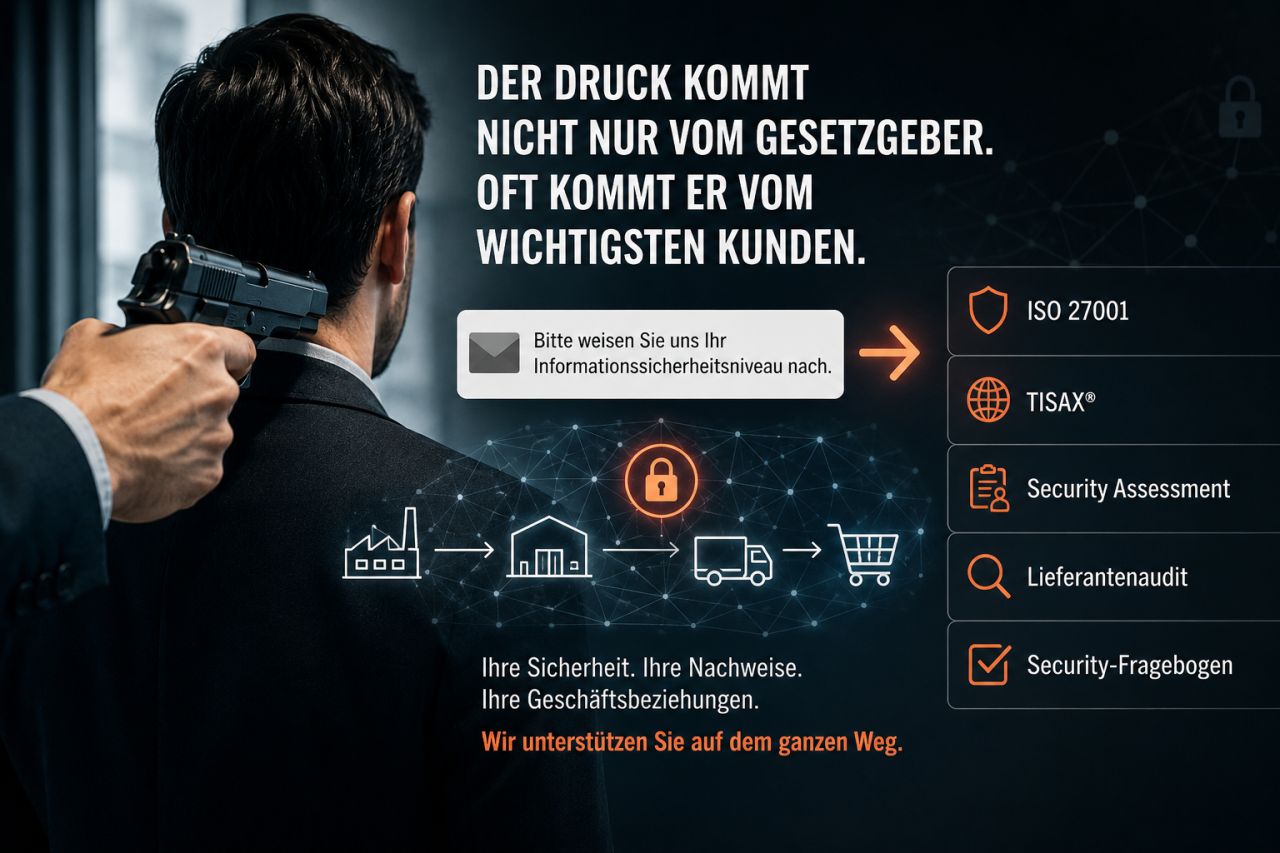
Der Druck kommt nicht unbedingt vom Gesetzgeber. Oft kommt er vom wichtigsten Kunden. Vielleicht kennen Sie diese Mail: „Bitte weisen Sie nach, wie Sie unsere Daten, Systeme und Geschäftsprozesse schützen.“
Plötzlich stehen Begriffe im Raum wie ISO 27001, TISAX®, Security Assessment, Lieferantenaudit oder Security-Fragebogen. Für viele mittelständische Unternehmen kommt das überraschend. Bisher lief doch alles.
Warum die Anforderungen weitergegeben werden
Digitalisierung, Cloud, KI und Automatisierung verbinden Unternehmen immer enger. Gleichzeitig steigen die Risiken durch Cyberangriffe, geopolitische Spannungen und komplexe Lieferketten. Große Unternehmen fragen sich deshalb: Wie sicher sind eigentlich die Unternehmen, von denen wir abhängig sind? Und sie geben den Druck an Zulieferer, IT-Dienstleister und Entwicklungspartner weiter. NIS2 verstärkt das: Risiken in der Lieferkette und bei Dienstleistern rücken ausdrücklich in den Fokus.
Kurz gefasst: Heute kommt ein Fragebogen, morgen werden Nachweise verlangt, danach vielleicht ein Audit. Spätestens dann geht es um Aufträge, Umsatz und Kundenbeziehungen.
So gehen wir vor
Wir starten nicht mit einer Zertifizierung, sondern mit der wichtigsten Frage: Was fordert Ihr Kunde eigentlich wirklich – und was davon müssen Sie tatsächlich nachweisen? Dann entwickeln wir den passenden Weg:
- Anforderungen verstehen
- GAP-Analyse
- ISMS aufbauen
- Maßnahmen umsetzen
- Security Audit
- ISO 27001 / TISAX®
- Zertifizierungsbegleitung
Pragmatisch, verständlich und ohne unnötige Bürokratie. Denn die Frage lautet immer häufiger nicht mehr „Sind wir sicher?“, sondern: „Können wir es unserem wichtigsten Kunden auch beweisen?“
Ein Kunde fordert Nachweise? Sprechen Sie uns an – wir ordnen die Anforderung mit Ihnen ein.