Data Loss Prevention (DLP): Mehr als ein Tool – was ISO/IEC 27001:2022 wirklich verlangt
Mit ISO/IEC 27001:2022, NIS2, TISAX, CRA und der zunehmenden Nutzung von KI- und Cloud-Diensten rückt Data Loss Prevention (DLP) in den Fokus: Schutz vor Datenabfluss, Datenverlust und ungewollter Datenweitergabe. Die meisten Hersteller sprechen von „Data Loss Prevention“, die Norm verwendet in Annex A.8.12 den Begriff „Data Leakage Prevention“. In der Praxis werden beide nahezu synonym genutzt – „Loss“ beschreibt meist das gesamte Schutzkonzept, „Leakage“ stärker den ungewollten Abfluss nach außen.
Das häufigste Missverständnis
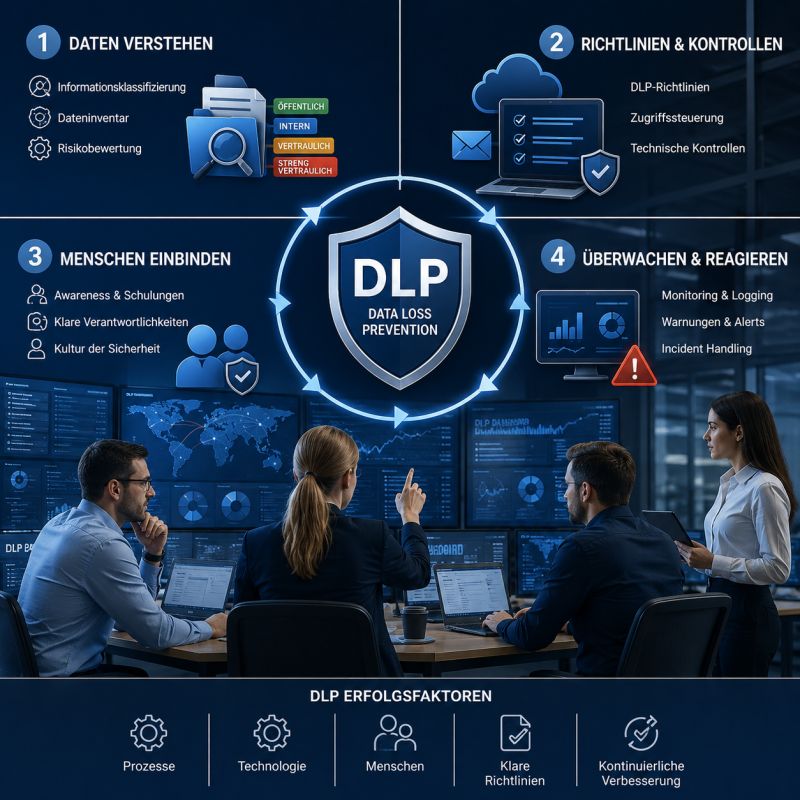
Viele denken sofort an USB-Sperren, Mailfilter, Copy/Paste-Blocker oder „Defender/M365“. Doch DLP ist kein einzelnes Tool, sondern ein Zusammenspiel aus:
- Informationsklassifizierung
- Richtlinien
- Awareness
- Berechtigungskonzepten
- Logging
- technischen Kontrollen
- Incident Handling und organisatorischen Prozessen
Denn die meisten Datenabflüsse passieren nicht durch „Magie“, sondern durch Fehlversand, falsche Freigaben, Schatten-IT, private Cloudspeicher, fehlende Sensibilisierung und unklare Prozesse.
Relevante Controls in ISO/IEC 27001:2022
- A.5.12 Klassifizierung von Informationen
- A.5.13 Kennzeichnung von Informationen
- A.5.15 Zugriffsregelungen
- A.5.23 Informationssicherheit bei Cloud-Diensten
- A.5.34 Schutz personenbezogener Daten
- A.6.3 Security Awareness & Schulungen
- A.8.12 Data Leakage Prevention
- A.8.15 Logging
- A.8.16 Monitoring Activities
- A.8.23 Webfilterung
- A.8.24 Kryptographische Verfahren
Gerade A.8.12 wird in Audits inzwischen deutlich stärker betrachtet – besonders bei MS 365, KI-/Copilot-Nutzung, Remote Work, Cloudspeichern, mobilen Geräten und externen Dienstleistern.
Werkzeuge in der Praxis
Am häufigsten sehen wir aktuell Microsoft Purview, ESET Protect, Forcepoint DLP und Proofpoint Information Protection. Für viele Mittelständler reicht bereits eine sauber konfigurierte MS-365-Umgebung aus – wenn Daten klassifiziert werden, Verantwortlichkeiten klar sind, Richtlinien gelebt werden und die organisatorische Seite ernst genommen wird.
Das beste System bringt wenig, wenn Mitarbeitende nicht wissen, welche Daten kritisch sind, wohin sie dürfen und welche Risiken entstehen. ISO 27001:2022 bewertet deshalb nicht nur Technik, sondern vor allem die Wirksamkeit des gesamten Sicherheitsprozesses.
DLP auditfähig aufstellen
Wir unterstützen bei Klassifizierung, Richtlinien und Awareness – und bereiten Sie auf A.8.12 im Audit vor.