Awareness-Schulungen: Warum „einmal im Jahr, Haken dran“ nicht reicht
Kurz gefasst: Anfang Mai 2026 lief eine breit angelegte Phishing-Kampagne gegen Microsoft-Konten (04.05.2026). Awareness-Schulungen sind dann ein Wirksamkeitsnachweis, wenn sie Mindestinhalte abdecken, zur Branche passen und getestet werden.
Phishing bleibt der häufigste Einstieg für Angreifer. Die Kampagne vom 04.05.2026 gegen Microsoft-Anmeldungen hat erneut gezeigt: Selbst technisch gut geschützte Unternehmen hängen am Verhalten einzelner Personen. Für Audits nach ISO/IEC 27001, TISAX und NIS2 reicht es deshalb nicht, eine Schulung „durchgeführt“ zu haben – gefragt ist ein nachvollziehbarer Nachweis, dass sie wirkt.
Was eine wirksame Awareness-Schulung braucht
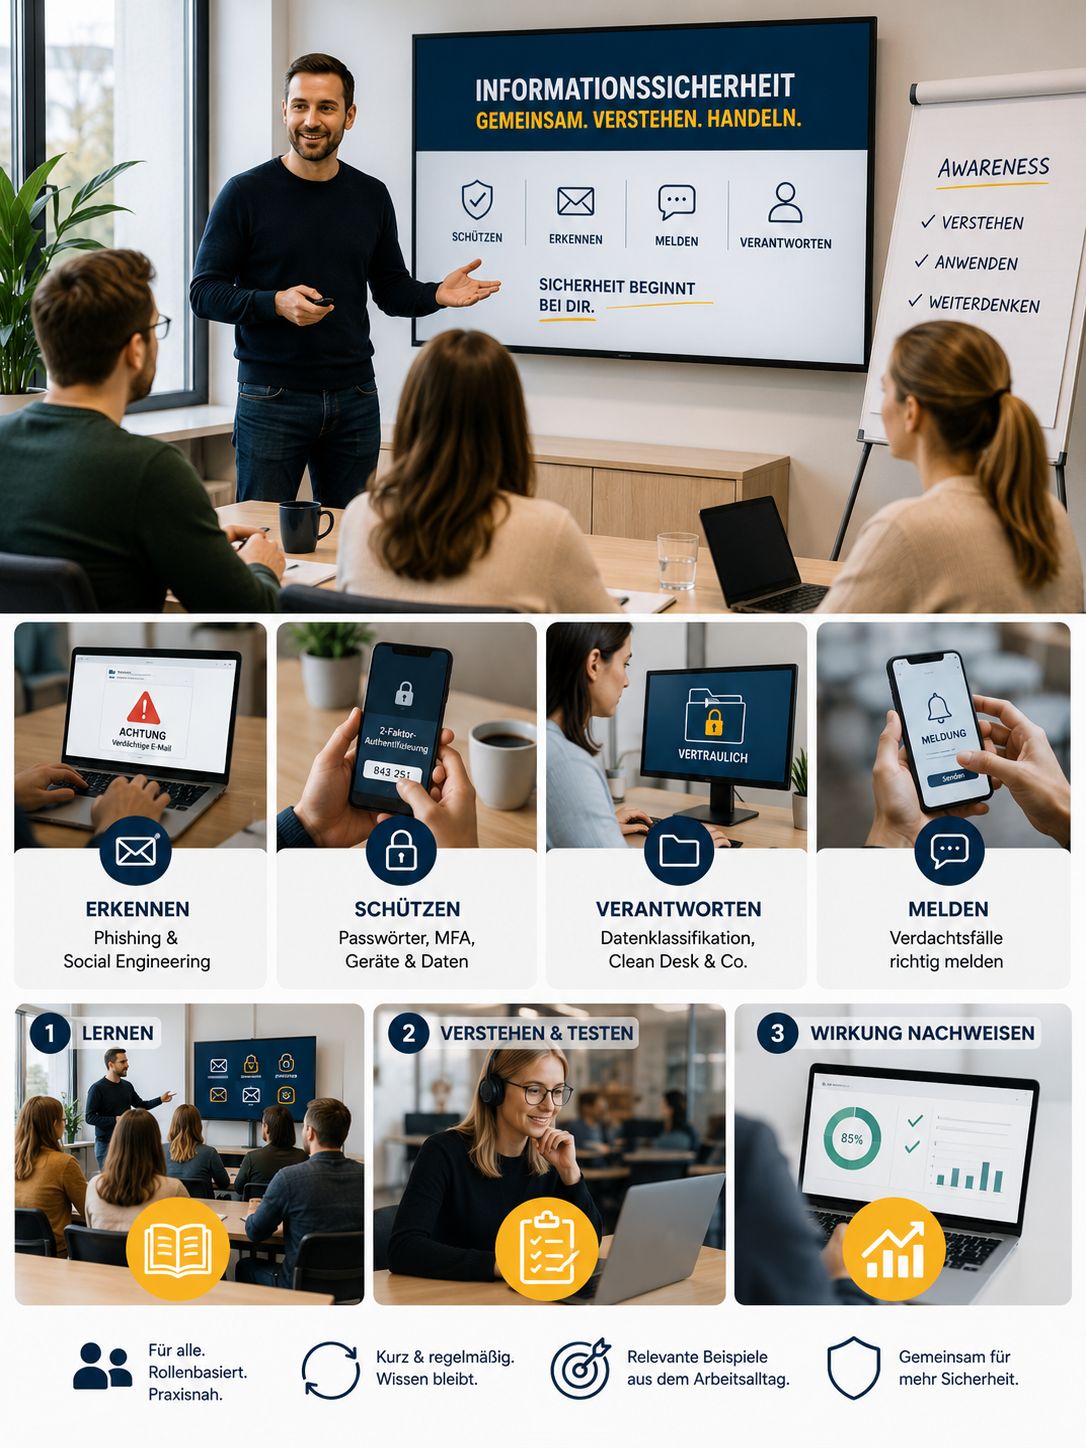
- Mindestinhalte: Phishing und Social Engineering, Passwörter und MFA, Umgang mit Daten und Geräten, Melden von Vorfällen.
- Branchenbezug: Beispiele aus dem Arbeitsalltag der Teilnehmenden – Produktion, Verwaltung, Gesundheitswesen oder Automotive haben unterschiedliche Risiken.
- Test als Wirksamkeitsnachweis: Wissenstests und simulierte Phishing-Mails liefern Kennzahlen, die Auditoren und Geschäftsführung überzeugen.
In drei Schritten zur nachweisbaren Awareness
- Bedarf und Zielgruppen festlegen (Geschäftsführung, Verwaltung, IT, Produktion).
- Schulung mit Branchenbezug durchführen und dokumentieren.
- Wirksamkeit testen, Ergebnisse auswerten und im Folgejahr nachschärfen.
Awareness, die im Audit besteht
Wir konzipieren und halten Awareness-Schulungen mit Wirksamkeitsnachweis – praxisnah und auditfähig.